
권한 근거 인수
역할·자료 범위·인사·연구 종료 기준과 부여 근거를 연결합니다. 미확인 접근 위험을 분류해 점검 공수와 처리 우선순위·승인자를 정합니다.
유지보수·운영 / 이런 일을 가능하게
상시 접근이 어려운 환경에서 승인·작업·권한 회수의 근거를 남깁니다. 운영 조건에 맞는 대응 체계를 구성할 수 있습니다.
예시 데이터로 업무 흐름을 직접 확인할 수 있습니다.
SERVICE OPERATIONS / 운영 구성
상시 접근이 어려운 환경에서 승인·작업·권한 회수의 근거를 남깁니다.
요청의 접수부터 변경 검수, 다음 담당자에게 넘길 기록까지 연결합니다.
계정·권한 부여 근거·로그 경로를 인수하고 민감정보 접근 위험과 점검 공수에 따라 정책 변경 우선순위를 승인받습니다.
권한 변경의 부서·연구·임시 접근과 로그 보존 영향을 확인하며 진료·연구 업무 판단을 운영 점검 범위와 구분합니다.
퇴사·연구 종료·부서 이동·긴급 만료·로그 실패를 재현해 자료 접근과 부여·회수 근거 및 공백 경고를 대조합니다.
시스템별로 제한 적용하고 업무 영향 시 기존 정책으로 복귀합니다. 새 승인·열람 기록은 되돌리지 않으며 임시 로그의 복구 대조를 따로 수행합니다.
보안 책임자에게 사용 공수·예외·회수·수집 공백을 보고하고 종료 시 계정 회수·보존 기간·감사 증빙과 남은 위험을 인계합니다.
서비스·환경별 유지보수 구성을 설명하는 예시입니다. 지원 시간과 방문·원격 대응 범위는 운영 조건에 맞춰 정합니다.
01 / 이런 상황에 맞습니다
기존 병원·연구 시스템은 부서 이동과 연구 종료 때 접근 권한을 개별 관리자가 수동 변경합니다. 임시 계정의 만료와 자료 내보내기 로그가 따로 관리돼 점검 담당자가 권한 부여 근거와 실제 열람 범위를 연결하기 어렵습니다.
02 / 이렇게 만들 수 있습니다
필요한 기능을 선택하고, 담당자의 역할과 처리 순서에 맞춰 설계·개발할 수 있습니다.
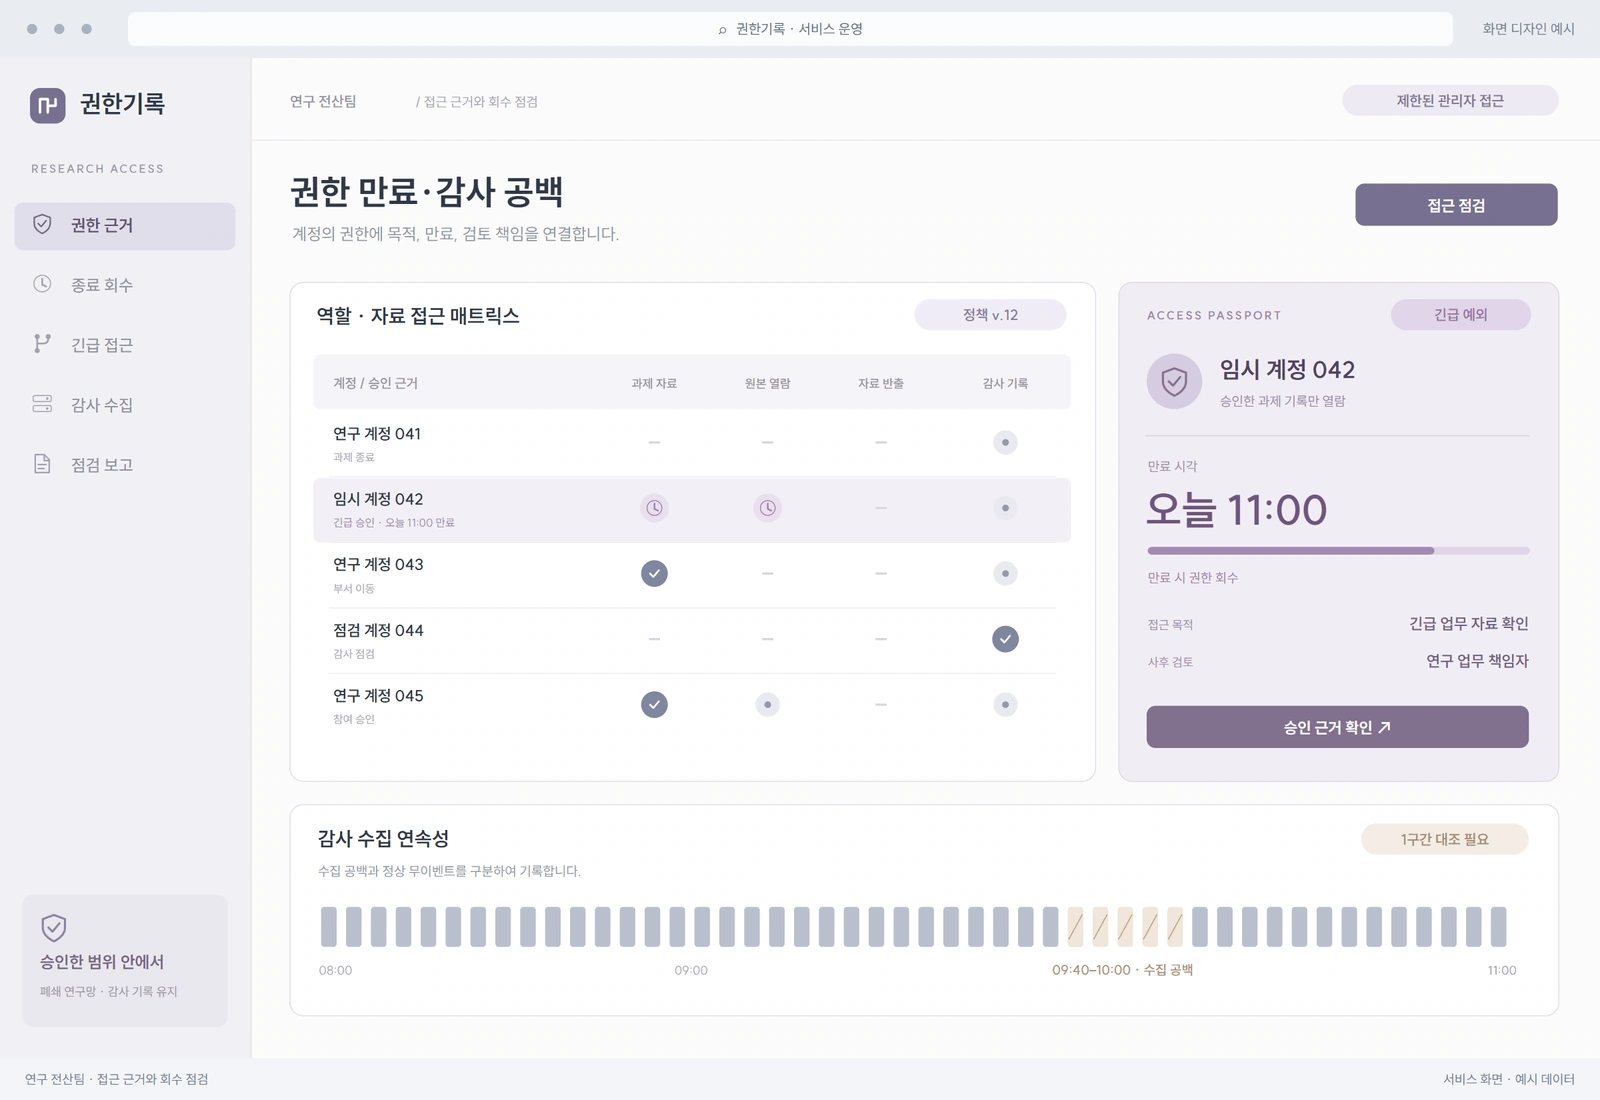
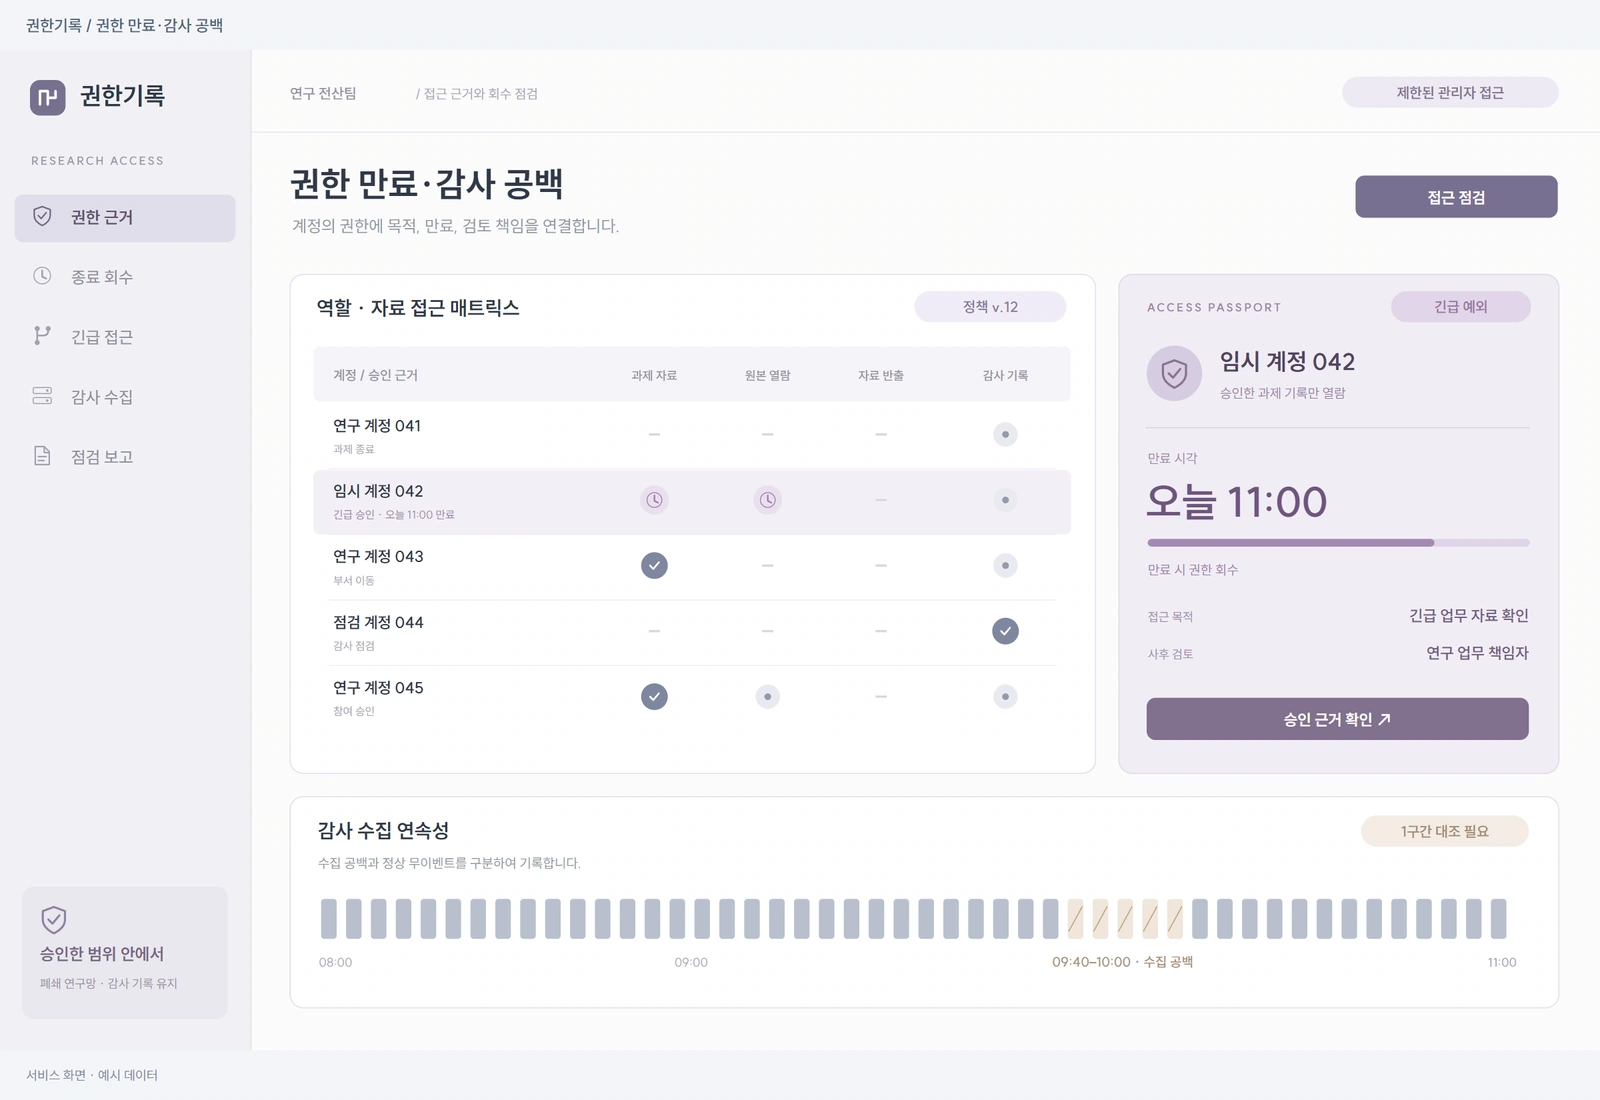
역할·자료 범위·인사·연구 종료 기준과 부여 근거를 연결합니다. 미확인 접근 위험을 분류해 점검 공수와 처리 우선순위·승인자를 정합니다.
종료·퇴사 계정의 회수와 긴급 접근을 다른 경로로 확인합니다. 긴급 목적·만료 시각·사후 검토자를 명시해 일반 권한으로 무기한 남지 않게 점검합니다.
권한 변경·자료 열람·내보내기를 감사 이벤트로 연결합니다. 로그 수집 공백은 정상 이력과 분리하고 임시 기록과 복구 대조 근거를 조회합니다.
정책 변경의 접근 영향과 기존 설정 복귀를 검수합니다. 예외 승인·회수·공백·미조치 위험을 자료 범위별로 보고하고 점검자의 열람 권한도 제한합니다.
별도 업무나 장비 작업이 필요하면 담당 주체와 범위를 함께 정합니다.
아래 화면을 출발점으로, 필요한 기능과 현재의 운영 환경에 맞춰 새로 설계합니다.
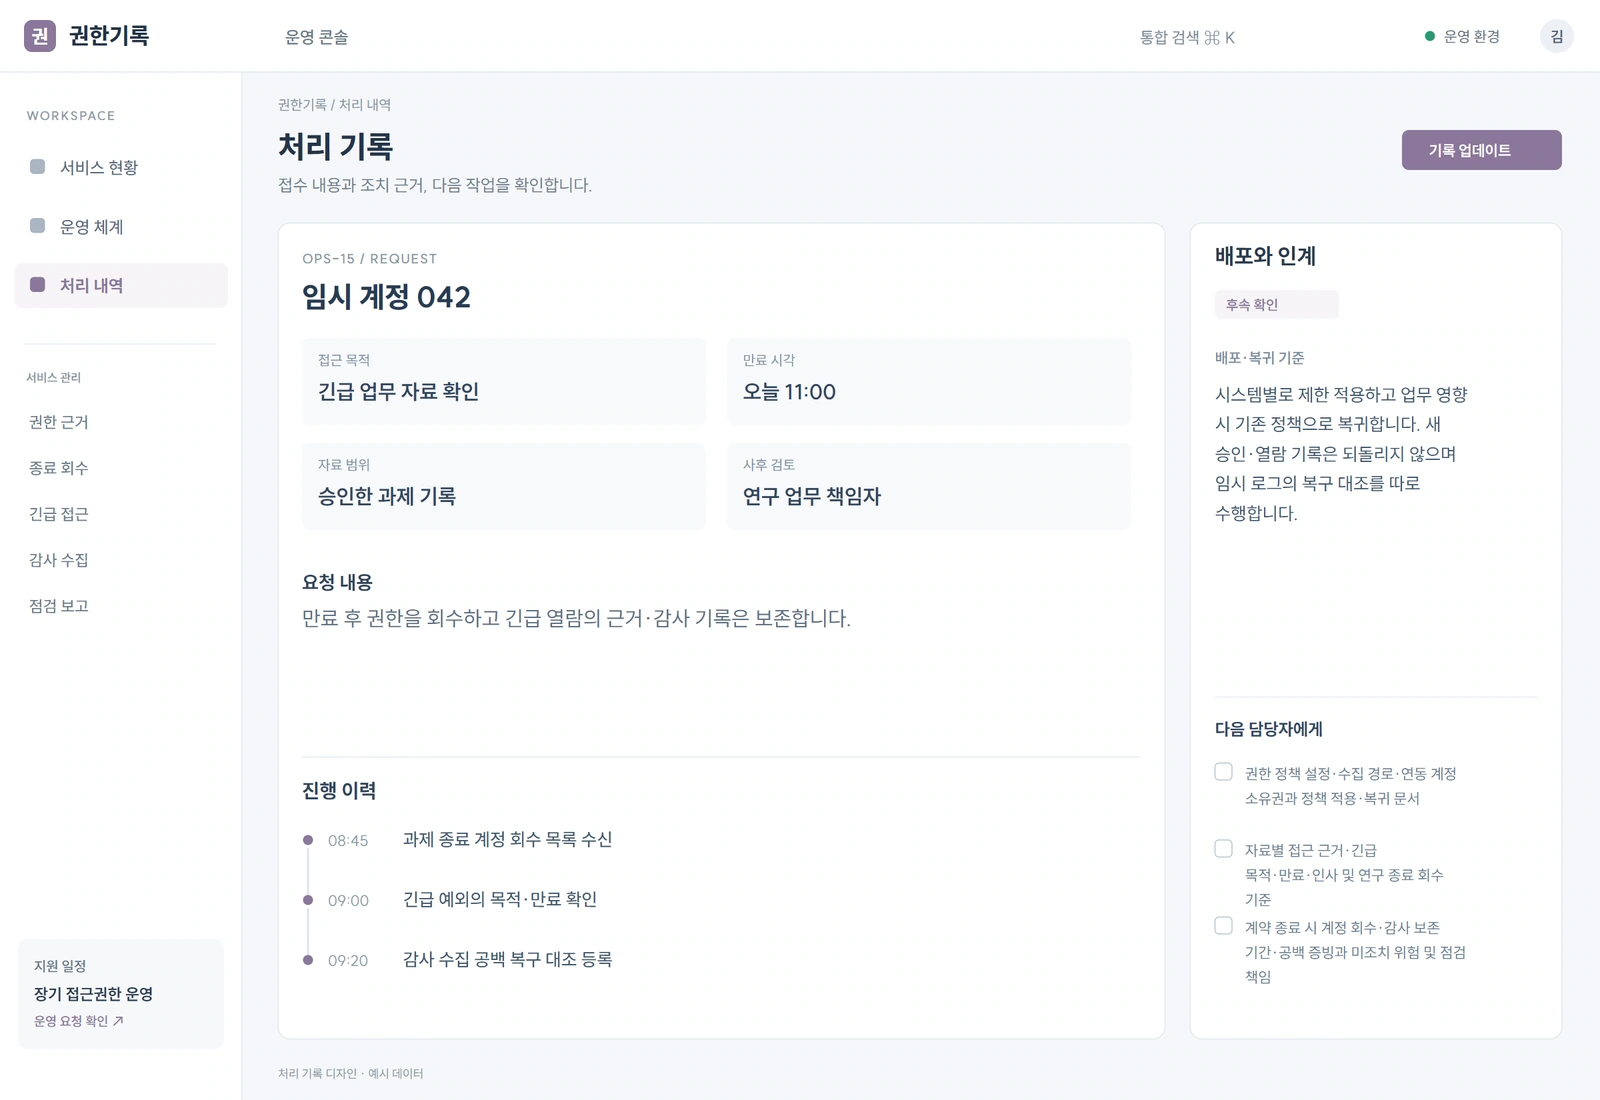
04 / 우리 업무에 적용한다면
사용자와 운영 조건에 맞춰 기능·화면·기술을 다시 선택합니다. 작은 범위부터 확인하고 다음 단계로 넓힐 수 있습니다.
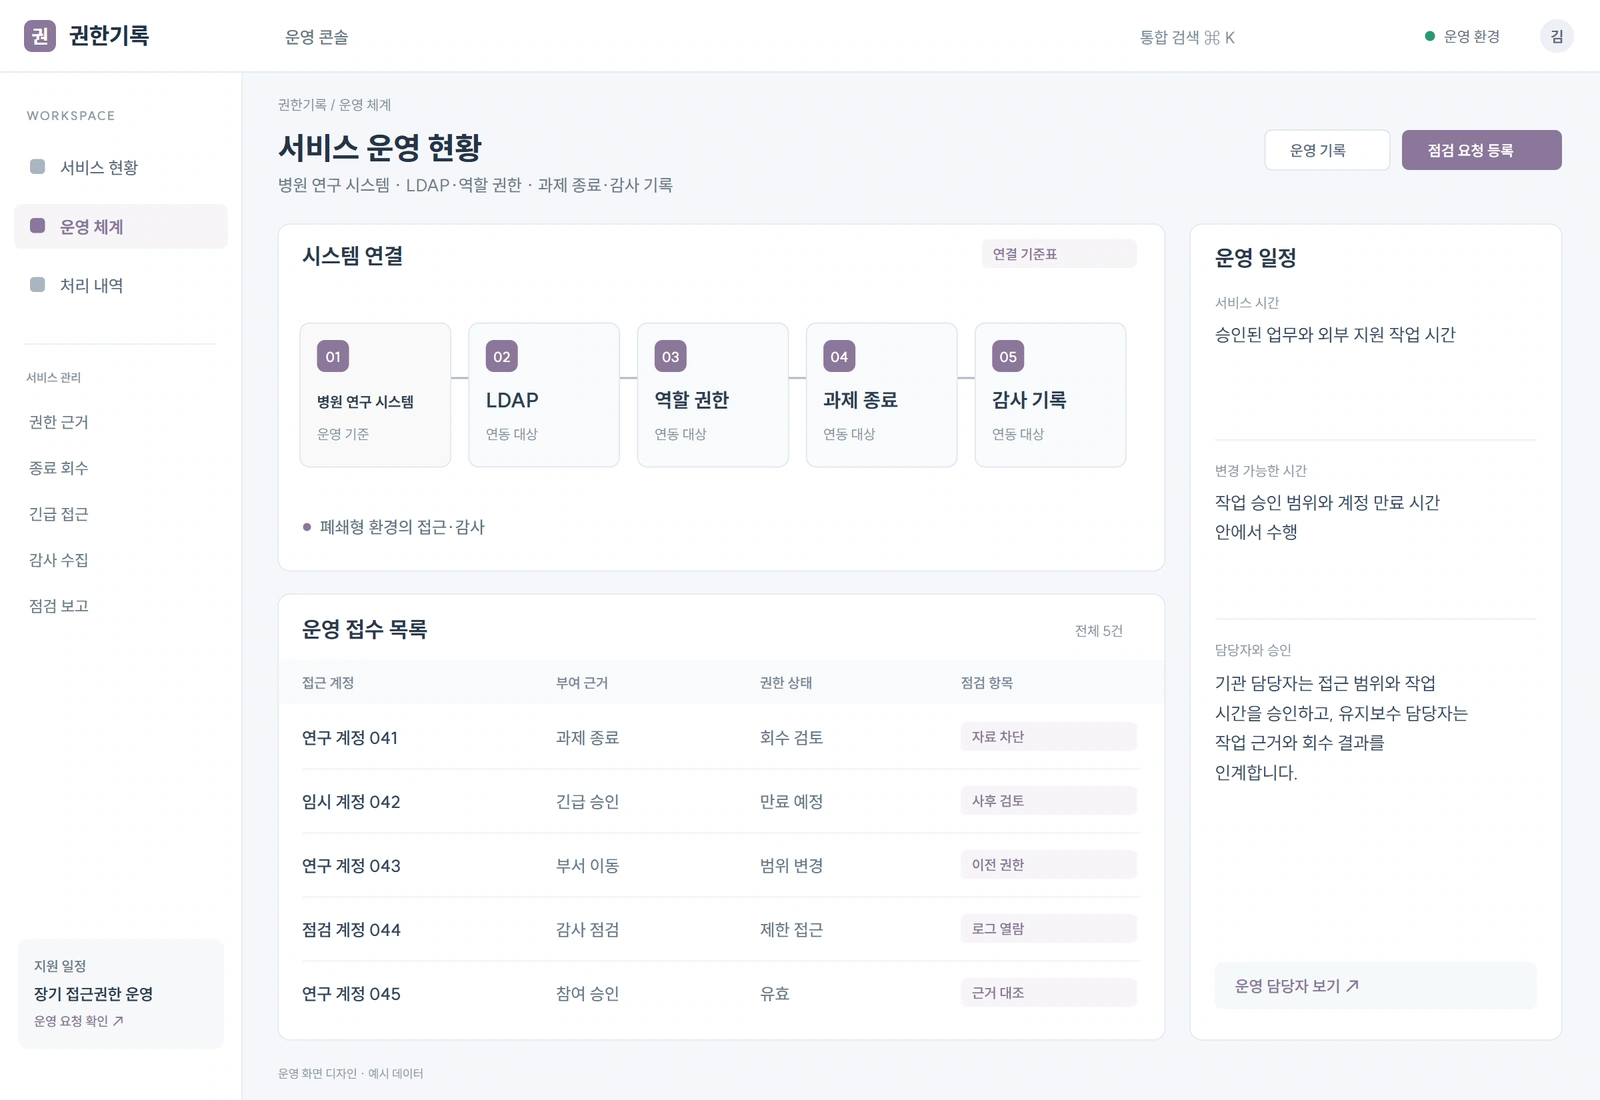
연동 검토 대상: 인사 디렉터리·LDAP 계정 · 기존 역할 기반 권한 시스템 · 중앙 감사로그·SIEM 수집 · 연구 과제 종료 정보
자료별 접근·부여 근거·회수 시각을 검사합니다.
종료 계정은 자료를 열람하지 못하고 긴급 예외도 만료 후 회수되며 검토 담당자의 기록이 남아야 합니다.
수집 공백·임시 기록·복구 대조와 새 승인 증빙을 조회합니다.
누락 구간이 경고되고 가능한 기록을 대조하며 정책 복귀 뒤에도 신규 승인·열람 감사 증빙은 보존돼야 합니다.
병원 부설 연구 시스템의 LDAP·역할 권한·과제 종료 정보와 중앙 감사 수집·저장 경로를 확인합니다.
계정·권한 부여 근거·로그 경로를 인수하고 민감정보 접근 위험과 점검 공수에 따라 정책 변경 우선순위를 승인받습니다.
권한 변경의 부서·연구·임시 접근과 로그 보존 영향을 확인하며 진료·연구 업무 판단을 운영 점검 범위와 구분합니다.
퇴사·연구 종료·부서 이동·긴급 만료·로그 실패를 재현해 자료 접근과 부여·회수 근거 및 공백 경고를 대조합니다.
시스템별로 제한 적용하고 업무 영향 시 기존 정책으로 복귀합니다. 새 승인·열람 기록은 되돌리지 않으며 임시 로그의 복구 대조를 따로 수행합니다.
보안 책임자에게 사용 공수·예외·회수·수집 공백을 보고하고 종료 시 계정 회수·보존 기간·감사 증빙과 남은 위험을 인계합니다.
목적·만료·검토자가 있는 예외 역할을 별도로 두고 일반 회수 기준과 대조합니다.
예외 승인·사후 검토 공수가 늘지만 전 계정을 일괄 허용하거나 차단하지 않고 근거 있는 접근만 유지합니다.
수집 상태와 이벤트 여부를 구분하고 제한된 임시 기록을 복구 후 원본 기준으로 대조합니다.
공백과 임시 기록 관리가 필요하지만 누락을 숨기지 않고 가능한 감사 범위와 남은 위험을 보고합니다.
보안·연구 책임자가 접근 허용 자체가 아니라 근거·만료·수집 공백으로 운영 위험을 협의하는 변화를 기대합니다.
종료 계정 차단·긴급 만료 회수와 로그 장애·정책 복귀 표본을 검사하고 미조치 위험의 보고 여부로 평가합니다.
사용 중인 소스, 실행 환경, 장비와 배포 절차를 확인해 유지·수정·전환할 범위를 정합니다.
병원 연구 시스템 · LDAP·역할 권한 · 과제 종료·감사 기록
퇴사·연구 종료·부서 이동·긴급 만료·로그 실패를 재현해 자료 접근과 부여·회수 근거 및 공백 경고를 대조합니다.
시스템별로 제한 적용하고 업무 영향 시 기존 정책으로 복귀합니다. 새 승인·열람 기록은 되돌리지 않으며 임시 로그의 복구 대조를 따로 수행합니다.
병원 부설 연구 시스템의 부서 이동·연구 종료·임시 계정을 권한 근거와 연결합니다. 긴급 접근의 만료와 감사로그 공백을 대조해 예외 승인·회수·보고를 검수하는 민감정보 인프라 운영 시나리오입니다.
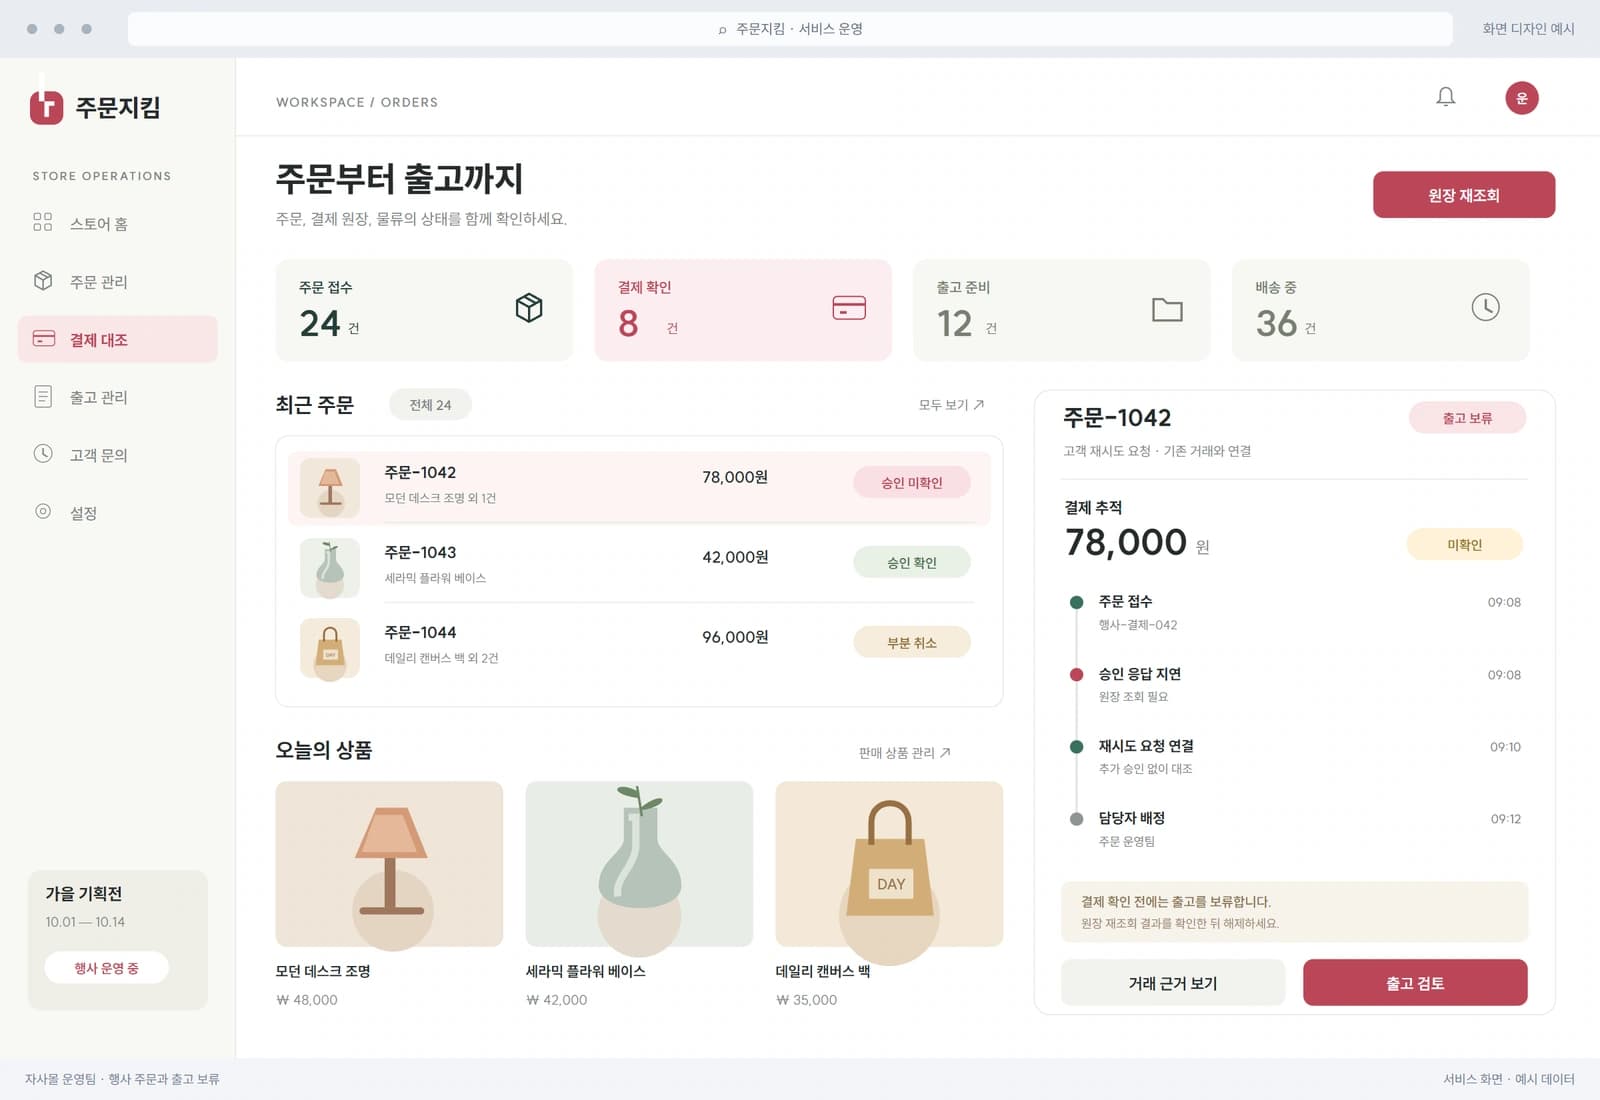
기존 자사몰은 결제 승인 응답이 늦게 도착하면 주문을 실패로 표시해 고객이 같은 상품을 다시 결제합니다. 할인 행사 중 고객지원팀이 결제 대행사와 주문표를 수작업으로 비교해 출고 보류와 환불 여부를 판단합니다.
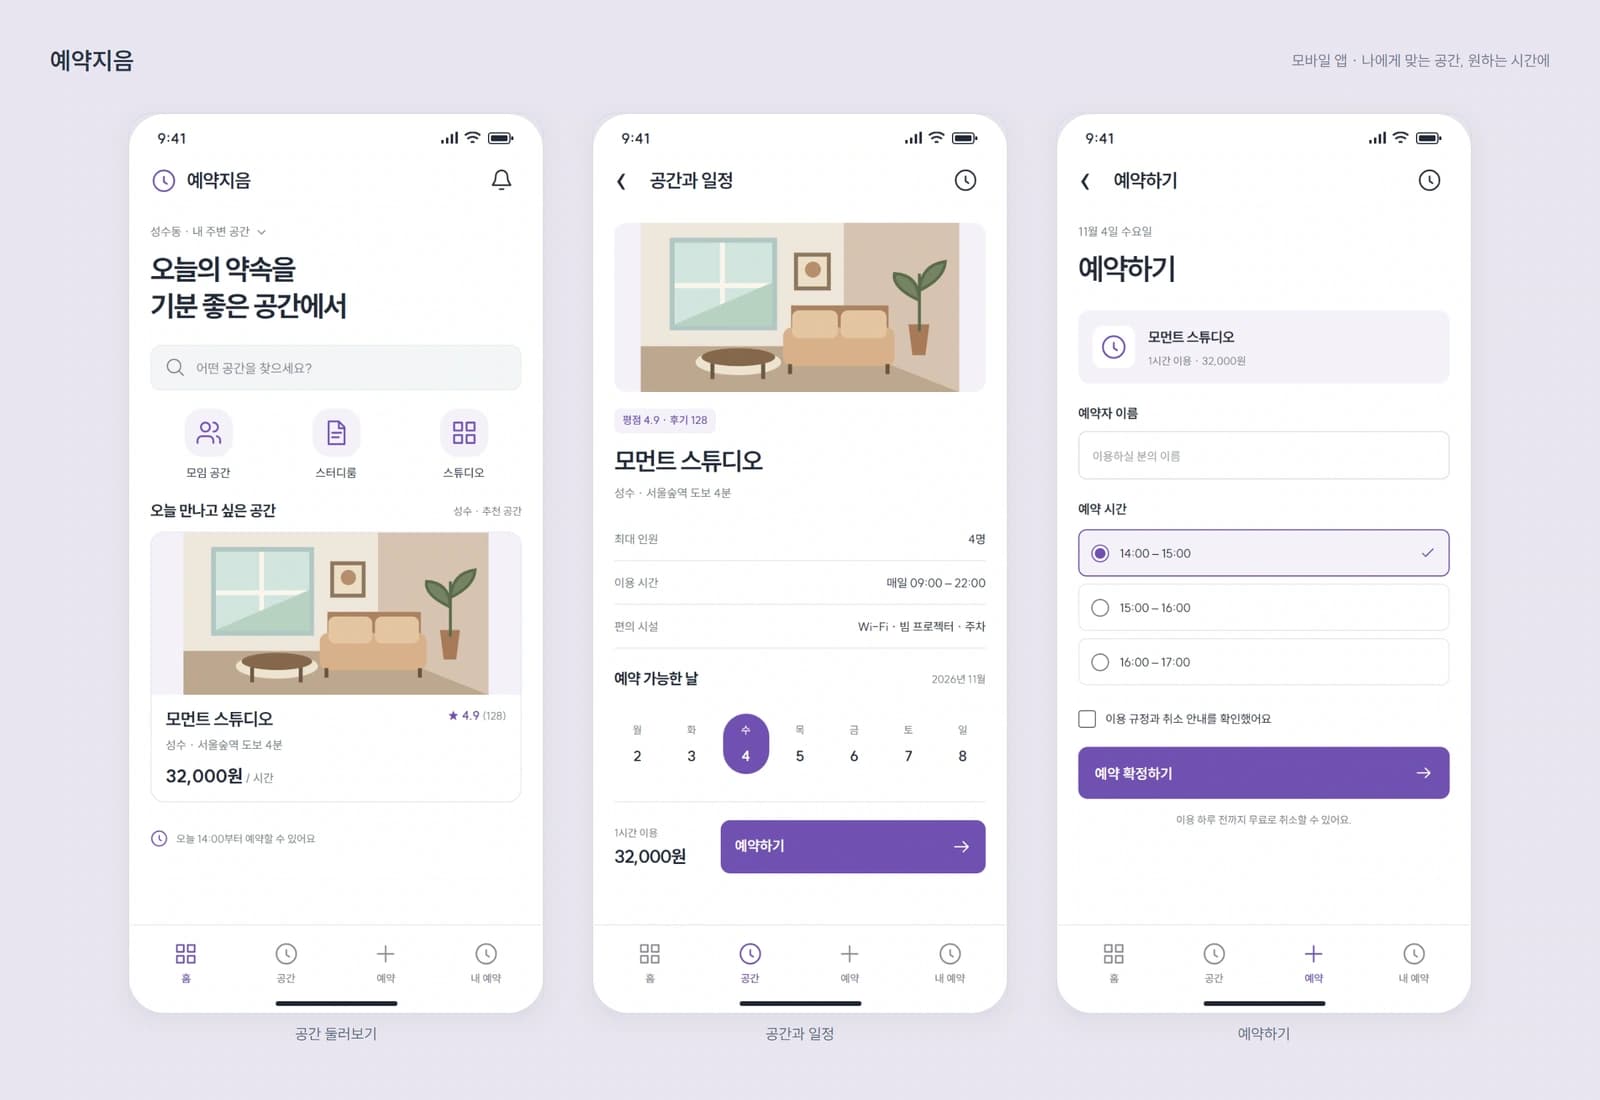
기존 체험 예약 서비스는 결제 대기 좌석을 배치로 해제하고 호스트가 회차 정원을 수시로 조정합니다. 배치가 중복 실행되거나 정원 변경과 결제가 겹치면 확정 예약이 취소되거나 같은 자리가 두 고객에게 안내됩니다.
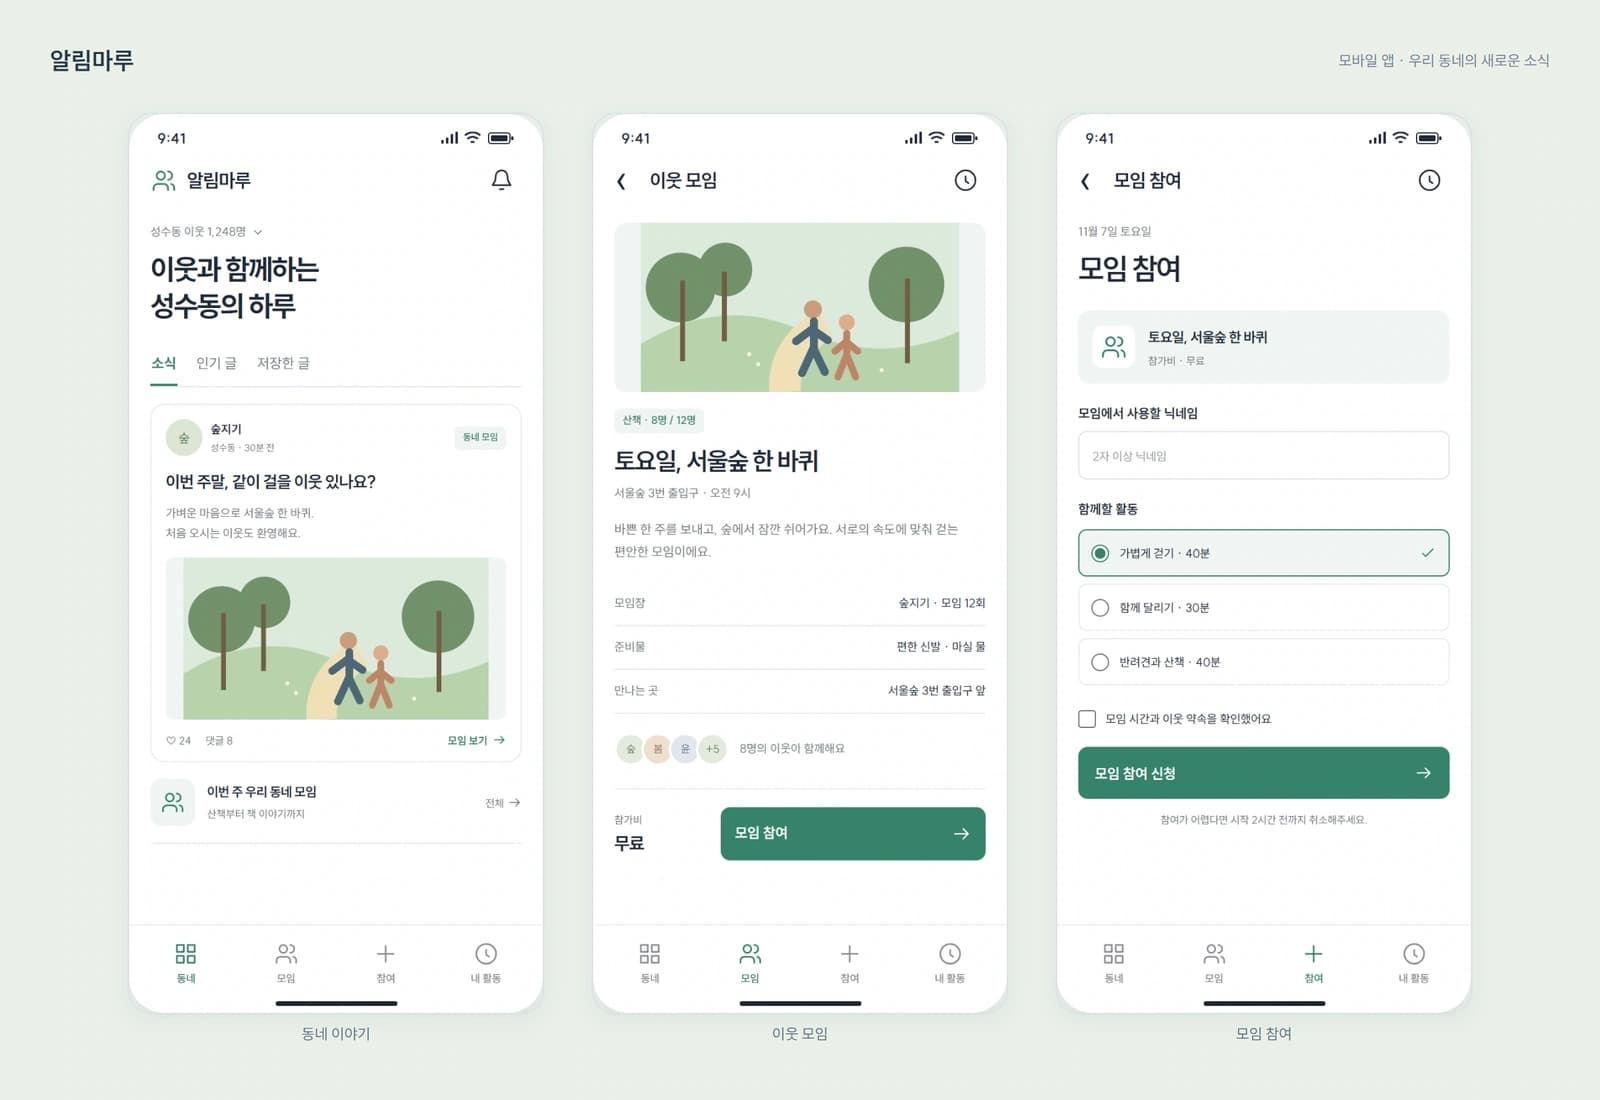
기존 커뮤니티 앱은 영상 업로드 완료 알림과 게시물 공개 알림을 같은 작업 큐에서 처리합니다. 영상 변환 실패가 반복되면 댓글 알림까지 지연되고 재시도로 동일 푸시가 여러 번 전달돼 이용자 문의가 쌓입니다.